「ニコニコやpixivが急に止まった」「首相が『大至急』と呼びかけている」「世界のサイトの7割が危ないらしい」。2026年10月21日の夜から、PHP(ピーエイチピー)の脆弱性(ぜいじゃくせい)の話題が、ネットに一気に広がりました。
「PHPって何?」「うちのホームページは大丈夫?」と不安になった方へ。何が起きたのか、何をすればいいのかを、順番に、中学生にもわかる言葉でまとめます。
この記事の結論
- PHPは、ホームページの「台所」で料理をつくる係です。WordPress もPHPで動いていて、世界のサイトの約7割が使っています。
- 今回の弱いところは、ログインなしで外から台所を乗っ取られるおそれがあるものです。直した版(8.5.12・8.4.27・8.3.36・8.2.35)にすることが、ただ一つの確かな対策です。
- レンタルサーバーなら、多くはサーバー会社が直してくれています。あなたがやることは「お知らせを見る」「PHPの版を見る」「WordPress を新しくする」の3つです。
大きなサービスが止まったのは、多くが「念のため」の予防です。10月22日の時点で、私たちが調べた範囲では、国内で今回の脆弱性による情報漏えいが確認されたという発表は見当たりません。あわてず、下の順番で確かめていけば大丈夫です。
PHPとは?
PHPは、ホームページをつくるためのプログラムの言葉です。お客さまのスマホではなく、サーバー(ホームページの建物)の中で動きます。
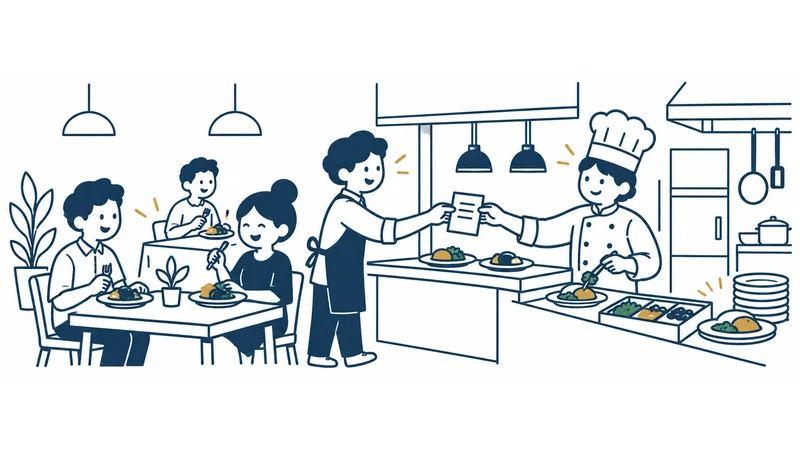
レストランにたとえると、PHPは「台所の料理人」です。お客さまがページを開くと、注文が台所に届きます。料理人は材料(文章や画像のデータ)を組み合わせて、ページという料理をつくって出します。
- WordPress もPHPお知らせやブログを自分で書ける WordPress は、PHPで動いています。ネットショップや予約のしくみにも、PHPで動くものがたくさんあります。
- 世界の約7割調査会社 W3Techs によると、サーバーで動く言葉がわかるホームページのうち、69.3%がPHPを使っています。「7割が危ない」と言われたのは、この数字からです。
なぜ今、こんなに話題なの?
理由は、「使っている人がとても多い」「弱いところがとても深刻」「直す前から騒ぎになった」の3つが重なったからです。流れを追ってみます。
php2shell の流れ(日本時間)
- 10月20日PHPの開発チームが「21日に緊急の更新を出す。今から準備を」と予告。中身はまだ秘密
- 10月21日 昼〜夜「php2shell」の名前がネットで広がる。大手サービスや役所のサイトが、念のため次々に一時停止。レンタルサーバー各社も緊急メンテナンスへ
- 10月21日 夜首相がXで「大至急」の対応を呼びかける
- 10月21日 23時ごろ直した版(8.5.12・8.4.27・8.3.36・8.2.35)が公開される
- 10月22日 朝レンタルサーバー各社から「直した版の適用が終わった」というお知らせが出はじめる。一方で、攻撃の試みも見つかりはじめる
ニコニコ・pixiv・BASE なども、予防のために一時停止したと報じられました
ふつう、脆弱性は「直した版」と同時に発表されます。今回は、とても深刻だったため、先に「準備して」と予告されました。そのあいだに名前や断片的な情報がネットに出回り、「何が起きるの?」という不安が一気に広がりました。
大きな会社が止めたのは、「直した版が出るまでの間、入口を閉めておく」ためです。お店でいえば、裏口の鍵が壊れていると知らされて、修理が来るまで店を閉めた、という判断です。
何が危ないの?
今回の2つの弱いところ(CVE-2026-109618・CVE-2026-109619)は、深刻さが10点満点で9.2です。
- ログインがいらない管理画面のパスワードを知らなくても、外から攻撃できるおそれがあります。
- 台所ごと乗っ取られる外から好きな命令を実行されると、ページの書きかえ、お客さまの情報の持ち出し、ウイルスの設置まで、なんでもできてしまいます。
- 古い版まで広く関わる専門家の解説では、PHP 5 から 8 まで、広い範囲に関わると考えるべきとされています。ふだんの設定のままでも関係する部分があります。
- 攻撃の試みが始まっている海外のセキュリティ会社が、実際の攻撃の試みを見つけたと報告しています。「試み」と「被害」は別ですが、直していないサーバーは狙われると考えるべきです。
しくみを、かんたんに言います。あるお客さまの注文を作るとちゅうで、台所に「作りかけの材料」が残ってしまう。次のお客さまの注文で、その残りものが使われてしまう。この流れを悪用すると、台所を外から動かせてしまう、という問題です。
あなたがやること(立場ごとに)
やることは、ホームページをどう持っているかで変わります。自分に近いものを見てください。
レンタルサーバーで WordPress などを使っている方(いちばん多い形)
- 1. お知らせを見るサーバー会社のお知らせで、今回の修正が「適用完了」になっているか確かめる
- 2. PHPの版を見る管理画面の「PHPのバージョン」が 8.2 以上か。8.1 より古ければ、8.3 以上へ切りかえる
- 3. 中身も新しくするWordPress 本体・テーマ・プラグインを最新にする
- 4. 動きを確かめるトップページ・お問い合わせフォーム・予約などが、ふだんどおり動くか
- 5. 見覚えのない人がいないかWordPress の「ユーザー」に、知らない管理者が増えていないか
多くのレンタルサーバーでは、PHPそのものの修正はサーバー会社が行います
PHPの版を切りかえる前には、バックアップをとっておきます。古いテーマやプラグインだと、版を上げたときに表示が崩れることがあるからです。多くのレンタルサーバーでは、元の版にすぐ戻すこともできます。
- 自分でサーバーを管理している方(VPS・社内サーバー)すぐに直した版へ更新します。更新できるまでは、サイトを止めるのも立派な対策です。WAF(攻撃を見分けて止める門番)も時間かせぎになりますが、代わりにはなりません。更新の前後で、ログにおかしな動きがないかも見ます。
- ネットショップや予約などのサービスを借りている方サービスの会社が対応します。お知らせを確かめ、メンテナンスの案内に従ってください。
- PHPを使わない形のホームページの方今回の脆弱性の影響は受けません。ただ、問い合わせフォームなど、別のサービスを組み合わせていれば、そちらのお知らせは確かめてください。
ネットでは「この設定を変えれば大丈夫」という情報も出回りました。でも、専門家の追加の調べで、その設定だけでは足りないとわかっています。PHPの開発チームも「完全な回避策はない。更新が唯一の安全な選択」と言っています。
制作会社に任せている方へ(聞き方の例)
「何を聞けばいいかわからない」という方は、次の文をそのまま送って大丈夫です。
聞き方の例
お世話になっております。PHPの脆弱性(php2shell)のニュースを見て、ご連絡しました。
1. うちのホームページは、PHPを使っていますか。
2. 使っている場合、PHPの版はいくつですか。今回の修正は、もう当たっていますか。
3. 8.1 より古い場合、切りかえの予定を教えてください。
お手数ですが、よろしくお願いいたします。
作った人に連絡がつかない、ログインの方法がわからない。そんなときは、まず契約しているサーバー会社に、契約者の名前で問い合わせるところから始めます。
「入られたかも」と思ったら
- 1. 慌てて消さないあやしいファイルやログを消すと、何が起きたかを調べられなくなります。
- 2. サーバー会社に連絡する契約者の名前で、何が起きているかを伝えます。
- 3. パスワードを変えるWordPress の管理者、サーバーの管理画面、FTP、データベースのパスワードを変えます。
- 4. きれいな控えから戻す入られる前のバックアップから、ホームページを戻します。
- 5. お客さまの情報があれば、専門家へお客さまの個人情報を預かっている場合は、専門家や関係する窓口に相談します。
大きな話題のあとは、「至急、更新してください」「あなたのサイトが危険です」と書いたにせのメールが増えます。メールのリンクからではなく、いつもの管理画面の入口から確かめてください。
これからのために:PHPの「使える期限」
PHPは、版ごとに「直してもらえる期限」が決まっています。期限が過ぎると、今回のような弱いところが見つかっても、直した版は出ません。食べものの賞味期限に近いものです。
PHPの版と、直してもらえる期限(php.net)
- 8.52029年12月31日まで
- 8.42028年12月31日まで
- 8.32027年12月31日まで
- 8.22026年12月31日まで(あと約2か月)
- 8.1 より古い版終了・今回の直した版もなし
今から切りかえるなら、8.3 以上が安心です
W3Techs の調べでは、PHPを使うホームページのうち、7系が26.9%、5系が7.7%でした。3つに1つ以上が、もう直してもらえない版のまま動いています。
2024年にも、日本語の Windows のサーバーで起きるPHPの脆弱性(CVE-2024-4577)があり、直した版が出てすぐに攻撃が始まりました。今回だけの話ではありません。「期限の切れていない版を使う」「直した版が出たらすぐ当てる」。この2つを、ふだんから続けることが一番の備えです。
PHPを使わないホームページもある
ページを先に作っておいて、そのまま配る形のホームページもあります。この形では、お客さまが開くたびに台所で料理する、ということがありません。そのため、今回のようなPHPの脆弱性の影響を受けません。
そのかわり、自分で文章を直すには、作った人に頼むか、少し知識が必要です。どちらが合うかは、「自分たちで更新したいか」で決めるとわかりやすいです。くわしくは サーバー会社でAI検索の見え方は変わる? の「おすすめのサーバー」で紹介しています。
茂原・長生郡の小さな会社にとっては
茂原市や長生郡(一宮町・睦沢町・長生村・白子町・長柄町・長南町)、市原市・木更津市・東金市・大網白里市の小さな会社やお店では、何年も前に作った WordPress のホームページが、そのまま動いていることがよくあります。作った人に連絡がつかず、PHPの版も、管理画面の入り方もわからない。この状態が、いちばんあぶないです。
今回のニュースは、それを確かめるよい機会です。「PHPの版はいくつか」「管理画面に誰が入れるか」。この2つがわかるだけで、次に何か起きたときの動きがまったく変わります。
Yoraku は、茂原市を拠点に、長生郡・市原市・木更津市・東金市・大網白里市へ伺っています。「うちは大丈夫?」の確認、PHPの版の切りかえ、古いホームページの作り直しまで、ホームページ制作 と公開後の管理のことを、気軽にご相談ください。
サーバー会社やドメイン会社が狙われる話はこちら → ドメイン会社やサーバー会社がハッキングされたら?
よくある質問
Q. うちのホームページがPHPを使っているか、どうやってわかりますか。
WordPress で作っているなら、PHPを使っています。わからなければ、レンタルサーバーの管理画面に「PHP」の設定があるかを見るか、作った人に聞いてください。
Q. 見に来たお客さまのスマホやパソコンも危ないのですか。
今回の弱いところは、サーバーの中のPHPにあります。見に来た人の端末が直接ねらわれるものではありません。ただ、サーバーが乗っ取られると、ページににせの案内やウイルスを仕込まれることがあります。だから、サーバー側を直すことが大切です。
Q. PHP 8.2 なら大丈夫ですか。
直した版(8.2.35)になっていれば、今回の2つには対応しています。ただ、8.2 は2026年12月31日で直してもらえなくなります。年内に 8.3 以上への切りかえを考えておくと安心です。
Q. 版を上げたら、ホームページが壊れませんか。
古いテーマやプラグインだと、表示が崩れることがあります。だから、先にバックアップをとり、テーマやプラグインを新しくしてから切りかえます。多くのレンタルサーバーでは、元の版にすぐ戻すこともできます。
Q. サイトを止めたほうがいいですか。
自分でサーバーを管理していて、すぐに直せない場合は、止めるのも有効な対策です。レンタルサーバーで、サーバー会社の修正が終わっているなら、止める必要はふつうありません。
参考(2026年10月22日 13時時点)
- PHP 公式「News Archive - 2026」(10月20日の予告・10月21日の修正版、英語)
- PHP 公式「Supported Versions」(英語)
- ITmedia NEWS「PHPの『緊急』レベルの脆弱性、開発元が修正バージョン公開」2026年10月22日
- CRYPTO TIMES「高市首相も『大至急』、PHP欠陥でニコニコやpixivがサイト停止」
- Into the Program「PHP緊急修正で国内ホスティング各社はどう動いたか」
- セキュリティ対策Lab「php2shell 修正版公開・サイバー攻撃への悪用試行」
- GMO Flatt Security「PHPの重大な脆弱性『php2shell』の概要と対応指針」
- 窓の杜「『PHP』に“致命的”な脆弱性2件」
- W3Techs「Usage statistics of PHP」(英語)